Мероприятие находится в архиве, регистрация закрыта

Воспользуйтесь ссылкой на актуальные программы

Курс повышения квалификации

Код курса: 48015

Расследование компьютерных инцидентов

О курсе:

На курсе подробно изучаются методы расследования инцидентов информационной безопасности (ИБ) и необходимые для этого технические и программные средства. На конкретных примерах разбираются инциденты ИБ, такие как несанкционированный доступ к данным, утечка информации, нарушение политики доступа в Интернет, а также рассматриваются методики сбора доказательств при их расследовании, организационные меры и внутренние нормативные документы, позволяющие организациям ускорить расследование инцидентов ИБ

Для кого:

Для руководителей и сотрудников служб безопасности и IT-подразделений, ответственных за информационную безопасность, руководителей подразделений автоматизации и технической защиты информации организаций, в обязанности которых входит выявление и перекрытие каналов утечки информации, расследование попыток несанкционированного доступа к информации

Программа:

  1. Процесс расследования инцидента ИБ. Классификация инцидентов информационной безопасности. Правовые основы расследования инцидентов ИБ. Управление инцидентами ИБ. Стандарт ISO 27035. Требования к организации проведения расследований. Этапы процесса расследования инцидента ИБ. Силы и средства, необходимые для проведения расследования. Подготовка внутренних нормативных документов в области управления инцидентами ИБ.
  2. Сбор доказательств с дисков и других носителей информации. Виды носителей информации и работа с ними. Разбиение диска на разделы и анализ с таблицы разделов. Организация файловых систем в ОС Windows, mac OS и Linux. Восстановления удаленных файлов с исправной файловой системы. Восстановление файлов с поврежденной или удаленной файловой системы. Инструменты для работы с дисками и файловыми системами на нижнем уровне.
  3. Получение доказательств из операционной системы. Статические и динамические данные ОС.Статические и динамические данные Windows. Анализ памяти и реестра Windows. Анализ метаданных файлов Windows. Анализ журналов Windows. Статические и динамические данные Linux. Анализ памяти и временных файлов Linux. Анализ журналов Linux. Анализ журналов mac OS. Анализ следов работы пользователя в браузере. Анализ журналов и временных файлов приложений.
  4. Способы сокрытия доказательств и противодействие им. Обзор методов и средств сокрытия доказательств. Восстановление удаленных и зашифрованных файлов. Стеганография и стегоанализ. Методы обнаружения удаленных программ и приложений.
  5. Сбор и хранение доказательств.
  6. Предотвращение потери доказательств при сборе и анализе. Инструменты копирования данных. Средства для организации более удобной работы с доказательствами.
  7. Анализ трафика и журналов сетевых устройств. Основные методы сбора доказательств сетевой активности. Средства анализа сетевого трафика. Сбор и анализ журналов сетевого оборудования. Анализ статистики NetFlow. Анализ журналов IDS/IPS. Обнаружение попыток сокрытия и маскировки сетевого трафика.
  8. Анализ журналов СУБД и приложений. Архитектура современных приложений. Типичные методы атак на СУБД и приложения различных типов. Анализ журналов СУБД MS SQL и MySQL/Maria DB. Анализ журналов веб-серверов IIS, Apache и Nginx. Анализ журналов серверов приложений.
  9. Расследование инцидентов, связанных с облачными службами и электронной почтой. Архитектура почтовых систем и типичные атаки на них. Анализ сообщений и журналов серверов электронной почты. Современные облачные службы и атаки на них. Сбор доказательств несанкционированного использования облачных служб. Облачные сервисы хранения файлов (DropBox, GoogleDrive и им подобные) и обнаружение следов работы с ними.
  10. Основы анализа вредоносного кода. Вредоносное ПО и борьба с ним. Обнаружение вредоносного кода и получение его для анализа. Тестовая среда для исследования вредоносного ПО. Статический и динамический анализ вредоносного кода. Инструменты для исследования вредоносного ПО.
  11. Сбор доказательств с мобильных устройств. Организационные и правовые аспекты сбора доказательств с мобильных устройств. Архитектура современных мобильных платформ и атаки на них. Методы и средства получения доступа к данным на мобильных устройствах и их копиям в облачных хранилищах.
  12. Подготовка отчетов о расследовании инцидента. Содержание и структура отчёта. Рекомендации по представлению результатов расследования.

На этом курсе можно получить удостоверение на английском языке

Стоимость обучения с выдачей удостоверений на русском и английском языках — 45 700 р.

Подробная информация здесь >

Ведущие курса:

  • Сертифицированный преподаватель курсов по безопасности компании EC-Council, системный инженер международной ИТ-компании (сертификаты: Certified Ethical Hacker (CEH), Computer Hacking Forensic, Investigator (CHFI) и Certified Network Defender (CND).

Глазырин Егор Борисович

главный специалист Западно-Сибирский филиал ООО "Сибирская генерирующая компания"

Актуально и доступно.

12.05.2025

Хрещатый Дмитрий Сергеевич

главный специалист ООО "Газпром межрегионгаз инжиниринг"

Хороший информативный курс.

02.12.2024

Все отзывы о курсе

Курс повышения квалификации «Расследование компьютерных инцидентов» (48015, 15 — 19 мар 2021 г.)

Оформление удостоверения:

Чтобы получить удостоверение о повышении квалификации по завершении обучения, пожалуйста, предоставьте нам:

  • скан-копию документа об образовании, то есть диплома о высшем или среднем профессиональном образовании каждого участника курса (если диплом получен вне РФ, просим уточнить необходимость признания иностранного диплома в РФ по нашим контактам в конце письма);
  • справку с места учебы (для студентов);
  • скан-копию документа, подтверждающего изменение фамилии (если менялась).

В первый день курса потребуются данные СНИЛС (сам документ предоставлять не требуется) и для физических лиц данные ИНН (сам документ предоставлять не требуется).

Если вы уже отправляли документы к данному курсу, делать это повторно не нужно.

При отсутствии нужных документов мы не сможем выдать удостоверение о повышении квалификации. Также обращаем внимание на особые случаи при выдаче удостоверения.

Дата и место

Начало курса 15.03.2021 в 09:00 по адресу: Учебный центр ЦНТИ ПРОГРЕСС, г. Санкт-Петербург, Васильевский остров, Средний пр-т, д. 36/40, станция метро «Василеостровская».

Расписание:

Обычно занятия проходят до 16 — 17 часов, но в отдельные дни может быть очень насыщенная программа. Подробное расписание участники получат в день начала обучения.

Путь до учебного центра в Петербурге:
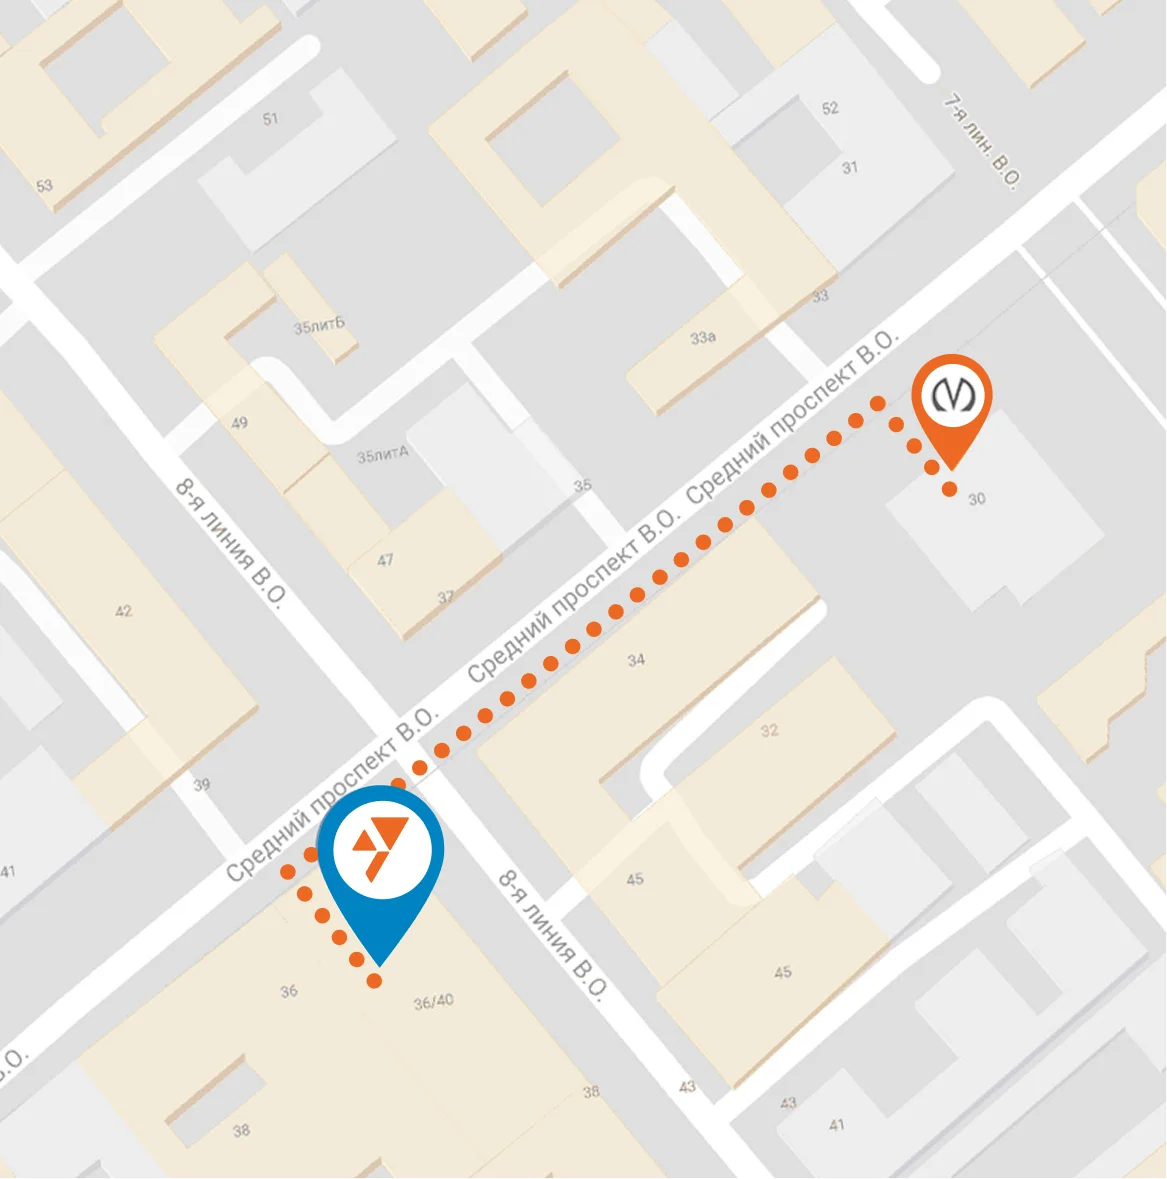
Выйдя из метро на станции «Василеостровская», сразу идите налево. Перейдите дорогу и через 20 метров войдите в стеклянную дверь-арку. Поднимайтесь на 5 этаж в учебный центр ЦНТИ ПРОГРЕСС. Время в пути 2 мин.

Видео-маршрут до учебного центра в Санкт-Петербурге

Наши контакты:

8 (800) 333-88-44

Звонок по РФ бесплатный

8 (812) 331-88-88 client@cntiprogress.ru